
 Vous êtes victime d'une attaque ?
Chaque année en octobre, des organisations et des particuliers du monde entier célèbrent le Mois de la sensibilisation à la cybersécurité, une occasion de renforcer les défenses informatiques et d’adopter des habitudes quotidiennes plus sûres.
Cette année, la campagne d’Integrity360 se concentre sur quatre domaines liés aux risques humains en matière de cybersécurité : le phishing et l’ingénierie sociale, la sécurité de l’IA et les deepfakes, la sécurité des données et des mots de passe, ainsi que le signalement des incidents. Ensemble, ces thèmes abordent les décisions que les gens prennent au quotidien, qu’il s’agisse de répondre à une demande inattendue, de partager un document, d’utiliser un assistant IA ou de signaler un élément suspect.
Hameçonnage et ingénierie sociale
L’ingénierie sociale exploite la confiance, la peur, le sentiment d’urgence et la curiosité pour persuader les personnes de partager des informations, de donner accès à des données ou de transférer de l’argent. Un attaquant peut se faire passer pour un fournisseur demandant de nouvelles coordonnées bancaires, un collègue du service informatique sollicitant un code de connexion ou un cadre supérieur exigeant une action urgente.
Ces demandes peuvent parvenir par e-mail, SMS, appels téléphoniques, réseaux sociaux et outils de collaboration professionnels. Une image de marque familière, des informations personnelles exactes et un ton professionnel peuvent tous contribuer à rendre une approche frauduleuse crédible.
Une formation de sensibilisation devrait aider les employés à remettre en question ce qu’un message leur demande de faire. La demande contourne-t-elle un processus établi ? Quelqu’un les pousse-t-il à agir avant qu’ils aient pu vérifier ? Leur demande-t-on de divulguer des informations dont l’expéditeur n’aurait pas besoin ?
Vérifier les demandes inhabituelles via un canal distinct et fiable offre aux employés un moyen concret de réagir. Par exemple, un appel à un fournisseur en utilisant un numéro de contact existant peut aider à déterminer si une demande de modification des coordonnées bancaires est légitime.
Sécurité de l’IA et deepfakes
L’IA ajoute une dimension supplémentaire à la tromperie. Les textes générés peuvent donner aux messages de phishing un ton soigné et naturel, tandis que les voix clonées et les vidéos manipulées peuvent rendre une tentative d’usurpation d’identité plus difficile à détecter. Un visage ou une voix familière ne devrait pas, à lui seul, suffire à autoriser un paiement ou la divulgation d’informations confidentielles.
Les employés ont besoin de procédures de vérification claires qui s’appliquent même lorsqu’une demande semble provenir d’une personne qu’ils connaissent. La pression exercée pour garder une conversation secrète, ignorer les procédures d’approbation habituelles ou agir immédiatement doit inciter à effectuer des vérifications supplémentaires.
La sécurité de l’IA concerne également la manière dont les personnes utilisent ces outils dans le cadre de leur travail. Le fait de coller des informations sur les clients, des documents internes ou d’autres données sensibles dans un service d’IA non approuvé peut exposer des données hors du contrôle de l’organisation. Les employés doivent comprendre quels outils ils peuvent utiliser, quelles informations ils peuvent partager et quand une réponse générée par l’IA doit être vérifiée.
Des directives claires aident les utilisateurs à recourir à l’IA en toute confiance, tout en conservant fermement entre les mains de l’humain la responsabilité des décisions et du traitement de l’information.
Sécurité des données et mots de passe
La protection des données dépend des choix quotidiens concernant l’emplacement de stockage des informations, les personnes autorisées à y accéder et la manière dont elles sont partagées. Envoyer un fichier au mauvais destinataire, créer un lien de partage sans restriction ou utiliser un compte personnel à des fins professionnelles peut mettre en danger des informations sensibles.
Les collaborateurs doivent savoir reconnaître les données confidentielles, utiliser des outils de stockage et de partage approuvés, et vérifier les destinataires ainsi que les autorisations d’accès avant d’envoyer des informations. Ces consignes doivent être suffisamment simples pour être respectées au cours d’une journée de travail bien remplie.
Des mots de passe forts et uniques, ainsi qu’un gestionnaire de mots de passe approuvé, contribuent à protéger les comptes, en complément de l’authentification multifactorielle. Chacun doit également savoir rejeter et signaler les demandes d’authentification qu’il n’a pas initiées, et ne jamais communiquer de mots de passe ou de codes de vérification en réponse à une demande inattendue.
Ces bonnes pratiques sont d’autant plus efficaces lorsque les organisations les accompagnent de contrôles d’accès adaptés et de procédures claires, afin que les employés puissent exercer leurs fonctions sans avoir à accéder inutilement à des systèmes ou à des données sensibles.
Signalement des incidents
Reconnaître une menace n’est utile que si les personnes savent quoi faire ensuite. Les employés ont besoin d’une procédure claire pour signaler les messages suspects, les demandes d’authentification inattendues, les appareils perdus, les divulgations accidentelles et autres incidents de sécurité potentiels.
Le signalement doit être encouragé même lorsqu’une personne n’est pas certaine qu’il y ait un problème. Une personne qui a cliqué sur un lien suspect ou partagé des informations par erreur doit se sentir à l’aise pour signaler le problème sans tarder. La crainte d’être blâmée peut retarder la réception des informations dont les équipes de sécurité ont besoin pour enquêter et contenir un problème.
Veillez à ce que les instructions de signalement soient faciles à trouver et précisez les détails utiles, tels que le moment où l’événement s’est produit et ce que l’employé a remarqué. Les personnes doivent comprendre qu’elles n’ont pas besoin d’enquêter ni de prouver qu’une attaque a eu lieu avant de demander de l’aide.

Comment Integrity360 accompagne les organisations
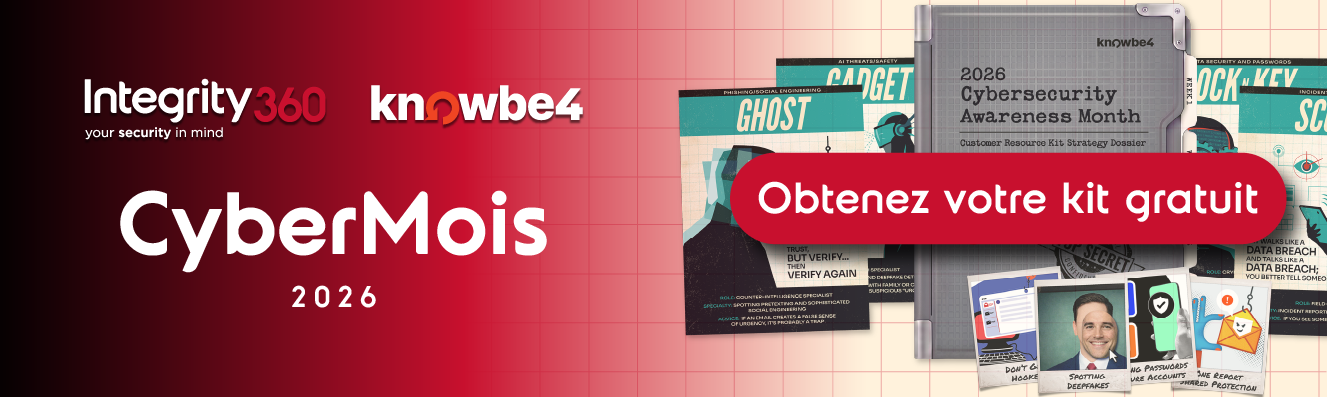
À l’occasion du Mois de la sensibilisation à la cybersécurité 2026, Integrity360 s’est associé à KnowBe4 pour proposer un kit de ressources gratuit comprenant des fiches de personnages spécialisés, des exercices de simulation, un agenda de formation hebdomadaire et des modules de sensibilisation à la sécurité.
Notre page dédiée à la campagne rassemble également des conseils pratiques, des vidéos pédagogiques, des webinaires et des ressources téléchargeables couvrant les quatre thèmes prioritaires de cette année. Ces supports peuvent servir de base à des campagnes internes, des discussions d’équipe et des sessions de formation tout au long du mois d’octobre.
Les organisations peuvent aborder la prévention du hameçonnage, les menaces liées aux deepfakes, l’adoption sécurisée de l’IA et le signalement des incidents, grâce à des ressources qui aident les employés à faire le lien entre ces conseils et les situations auxquelles ils peuvent être confrontés au travail.
Ancrer des habitudes au-delà du mois d’octobre
Le Mois de la sensibilisation à la cybersécurité constitue un point de départ utile, mais une amélioration durable nécessite un renforcement régulier. De courtes sessions de formation, des exemples pertinents et des occasions de s’exercer peuvent aider les collaborateurs à mettre en pratique ce qu’ils ont appris lorsqu’une situation réelle se présente.
Les responsables jouent un rôle important pour ancrer ces comportements dans les habitudes. Soutenir un collaborateur qui prend le temps de vérifier une demande, de suivre une procédure d’approbation ou de signaler une erreur montre que la sécurité est une priorité dans la pratique.
L’objectif est de donner aux collaborateurs les connaissances, la confiance et le soutien nécessaires pour prendre des décisions plus sûres tout au long de l’année.
Agissez dès maintenant pendant ce Mois de la sensibilisation à la cybersécurité
Rendez-vous sur notre page d’accueil consacrée au Mois de la sensibilisation à la cybersécurité 2026 pour télécharger gratuitement votre kit de ressources KnowBe4 et découvrir nos vidéos, webinaires, articles de blog et conseils pratiques.
Que vous planifiiez votre première campagne de sensibilisation ou que vous souhaitiez actualiser un programme déjà en place, profitez de ce mois d’octobre pour aider vos collaborateurs à reconnaître les tentatives de tromperie, à utiliser l’IA en toute sécurité, à protéger les informations et à signaler rapidement leurs préoccupations.
Pour découvrir comment Integrity360 peut vous aider à renforcer la cybersécurité de votre organisation, contactez nos experts.
Foire aux questions
Quand a lieu le Mois de la sensibilisation à la cybersécurité 2026 ?
Le Mois de la sensibilisation à la cybersécurité se déroule tout au long du mois d’octobre. Il encourage les particuliers et les organisations à mieux comprendre les cybermenaces et à adopter des habitudes plus sûres, tant au travail qu’à la maison.
Sur quoi Integrity360 met-il l’accent cette année ?
La campagne 2026 d’Integrity360 couvre quatre domaines : le phishing et l’ingénierie sociale, la sécurité de l’IA et les deepfakes, la sécurité des données et les mots de passe, ainsi que le signalement des incidents. Nos ressources aident les employés à reconnaître les menaces, à protéger les informations et à réagir en cas de problème.
Comment les employés peuvent-ils se protéger contre les escroqueries par deepfakes ?
Méfiez-vous des demandes inattendues d’argent, d’informations sensibles ou d’accès, même si vous reconnaissez la voix ou le visage de la personne. Vérifiez la demande par un canal distinct et fiable, par exemple en appelant un numéro de contact connu, et suivez les procédures d’autorisation habituelles.
Comment les collaborateurs peuvent-ils utiliser les outils d’IA en toute sécurité au travail ?
Utilisez les outils approuvés par votre organisation et respectez ses règles en matière de partage d’informations. Évitez de saisir des documents confidentiels, des données clients, des mots de passe ou tout autre contenu sensible, sauf autorisation expresse. Vérifiez l’exactitude du contenu généré par l’IA avant de l’utiliser pour prendre des décisions ou de le partager avec d’autres.
Que faire si l’on clique sur un lien de hameçonnage ?
Signalez-le immédiatement via le service informatique ou le canal de sécurité désigné par votre organisation et suivez leurs instructions. Expliquez ce qui s’est passé, en précisant notamment si vous avez saisi des identifiants, téléchargé un fichier ou approuvé une demande d’authentification. Un signalement rapide aide l’équipe de sécurité à évaluer le risque et à réagir.
Comment les organisations peuvent-elles s’impliquer ?
Rendez-vous sur la page « Mois de la sensibilisation à la cybersécurité 2026 »d’Integrity360 pour accéder à la boîte à outils gratuite de KnowBe4, ainsi qu’à des webinaires, des vidéos et des conseils pratiques. Utilisez ces ressources pour organiser des formations, lancer des discussions au sein de vos équipes et renforcer les comportements plus sûrs tout au long du mois d’octobre et au-delà.